Fransa'da Kan Bankalarına Siber Saldırı: Soğutucu Sistemlerin Sıcaklık Ayarlarıyla Oynandı
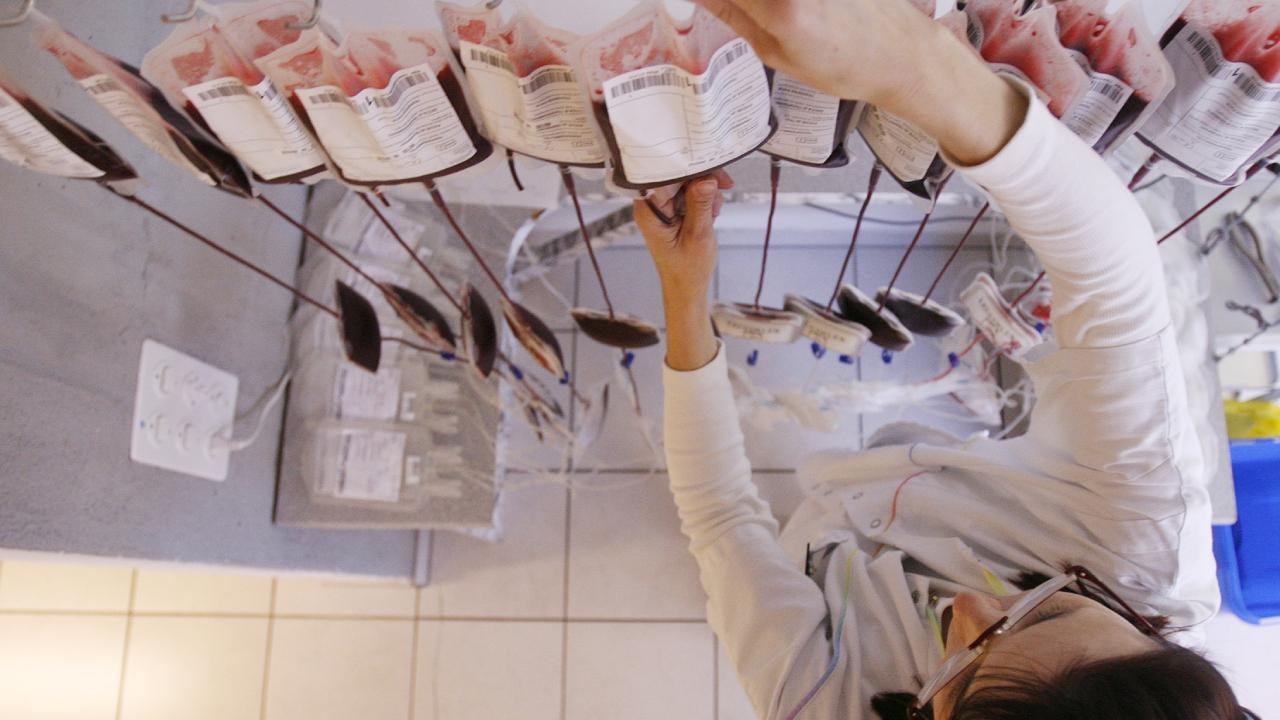
Fransa'daki kan bankalarının soğutma sistemlerine yönelik düzenlenen siber saldırıda sıcaklık değerleri yükseltildi. Personelin hızlı müdahalesi sayesinde kan stokları korundu ve herhangi bir sağlık sorunu ya da ürün kaybı yaşanmadı.
Fransız yetkililer, bağışlanan kanların muhafaza edildiği tıbbi tesislerdeki soğutucuların kimliği belirsiz siber korsanların hedefi olduğunu duyurdu. Fransa Kan Müessesesi (EFS), soğuk odaların sıcaklıklarının yükseltilmesine neden olan bir saldırı gerçekleştiğini ancak personelin zamanında müdahalesiyle kan stoklarının güvence altına alındığını açıkladı. EFS, olay nedeniyle herhangi bir kan ürünü kaybı yaşanmadığını ve sağlık açısından bir sorun oluşmadığını belirtti.
Söz konusu soğutucu sistemlere yönelik saldırıların daha önce yalnızca süpermarketleri etkilediği biliniyordu. İnternette yayılan iddialara göre, Avrupa'daki süpermarketleri vuran saldırılarda Rus siber korsan gruplarının iş birliği yaptığı öne sürüldü. NoName057(16) ve Z-Pentest Alliance adlı gruplar, Danfoss şirketinin sistemlerine sızdıklarını ilan ederek bu saldırıların arkasındaki isimler olduklarına dair spekülasyonlara yol açtı.
İlgili haber: Avrupa Birliği'nden Temu'ya Yasa Dışı Ürün Satışı Suçlaması
Uzmanlar ise bu grupların doğrudan sorumlu olup olmadığını sorguluyor. Rus grupların yanı sıra İranlı hackerların, devlet destekli siber korsanların veya şaka amaçlı hareket eden gençlerin de olayın arkasında olabileceği ifade ediliyor. Siber güvenlik araştırmacıları, saldırganları tespit etmek için 'bal küpü' (honeypot) adı verilen, korsanları çekmek için tasarlanmış sahte dijital sistemler üzerinden veri topluyor. Üç farklı siber güvenlik firması, gerçek sistemleri riske atmadan saldırganların yöntemlerini izlemek amacıyla bu tuzak yazılımları kurdu.
Elde edilen veriler, Avrupa'yı etkileyen ikinci saldırı dalgasının oldukça hedef odaklı olduğunu gösteriyor. İspanyol siber güvenlik şirketi Previdian'dan Ryan Dewhurst, tüm soğutucuların eş zamanlı olarak hedef alınmasının planlı ve koordineli bir eyleme işaret ettiğini belirtti. Dewhurst, etkilenen yazılımlara erişimin kolay olduğunu ve yöntemlerin internette mevcut olduğunu ancak saldırganların açık IP adreslerini toplamak ve hedef listesi oluşturmak için ciddi bir hazırlık yaptığını vurguladı. Ayrıca sıcaklıkların gece yarısı artırılmasının, maksimum hasar verme amacını taşıdığını ve planlı hareket edildiğinin bir kanıtı olduğunu ekledi.
Strathclyde merkezli Lupovis şirketi de ikinci dalgadan 10 gün önce hareketlilik tespit etti. Şirket kurucusu Doktor Xavier Bellekens, sahte soğutucu sitelerine yönelik taramaların yalnızca Avrupa'da yoğunlaştığını; Afrika, Güney Amerika veya Ukrayna'daki sistemlerin hedef alınmadığını bildirdi. Fransız siber savunma firması Sekoia da benzer tarama faaliyetleri fark ettiğini belirtti. Sekoia, müşterilerine sunduğu raporda saldırının niteliğinin, Avrupa genelinde hibrit savaş yürüten Rus siber korsanlar veya Rus hükümetinin faaliyetleriyle örtüştüğünü ifade etti.
Buna rağmen Sekoia'nın araştırmaları İran rejimi yanlısı korsanlara da işaret ediyor. Raporda, İran bağlantılı aktörlerin daha önce İsrail ve ABD'deki benzer endüstriyel kontrol sistemlerini hedef aldığı hatırlatıldı. 2022'de İsrail'de Danfoss kontrolörleri kullanan yaklaşık 40 süpermarketin saldırıya uğradığı, Ağustos ayı sonlarında ise ABD'deki en az altı askeri üste bulunan soğutucuların buz çözme moduna geçirildiği belirtildi.
İlgili haber: İran'dan ABD Basınındaki 'Kirli Bomba' ve Baraj İddialarına Sert Tepki
Sekoia sözcüsü, Rusça konuşan grupların dahiliyetine dair somut bir teknik kanıt bulunmadığını, NoName057 grubunun genellikle DDoS saldırılarıyla tanındığını ve sorumluluk iddialarının yanıltıcı olabileceğini belirtti. Çeşitli ülkelerdeki yetkililer soruşturmaları sürdürürken süpermarketler uyarılmaya devam ediyor. Henüz resmi bir suçlama yapılmamış olsa da uzmanlar, saldırının koordinasyon seviyesi nedeniyle bireysel bir eylemden ziyade organize bir grup tarafından gerçekleştirildiği görüşünde birleşiyor. Sekoia, farklı saldırı dalgalarının farklı gruplar veya taklitçiler tarafından yapılmış olma ihtimalini de değerlendiriyor.
Yorum Yap